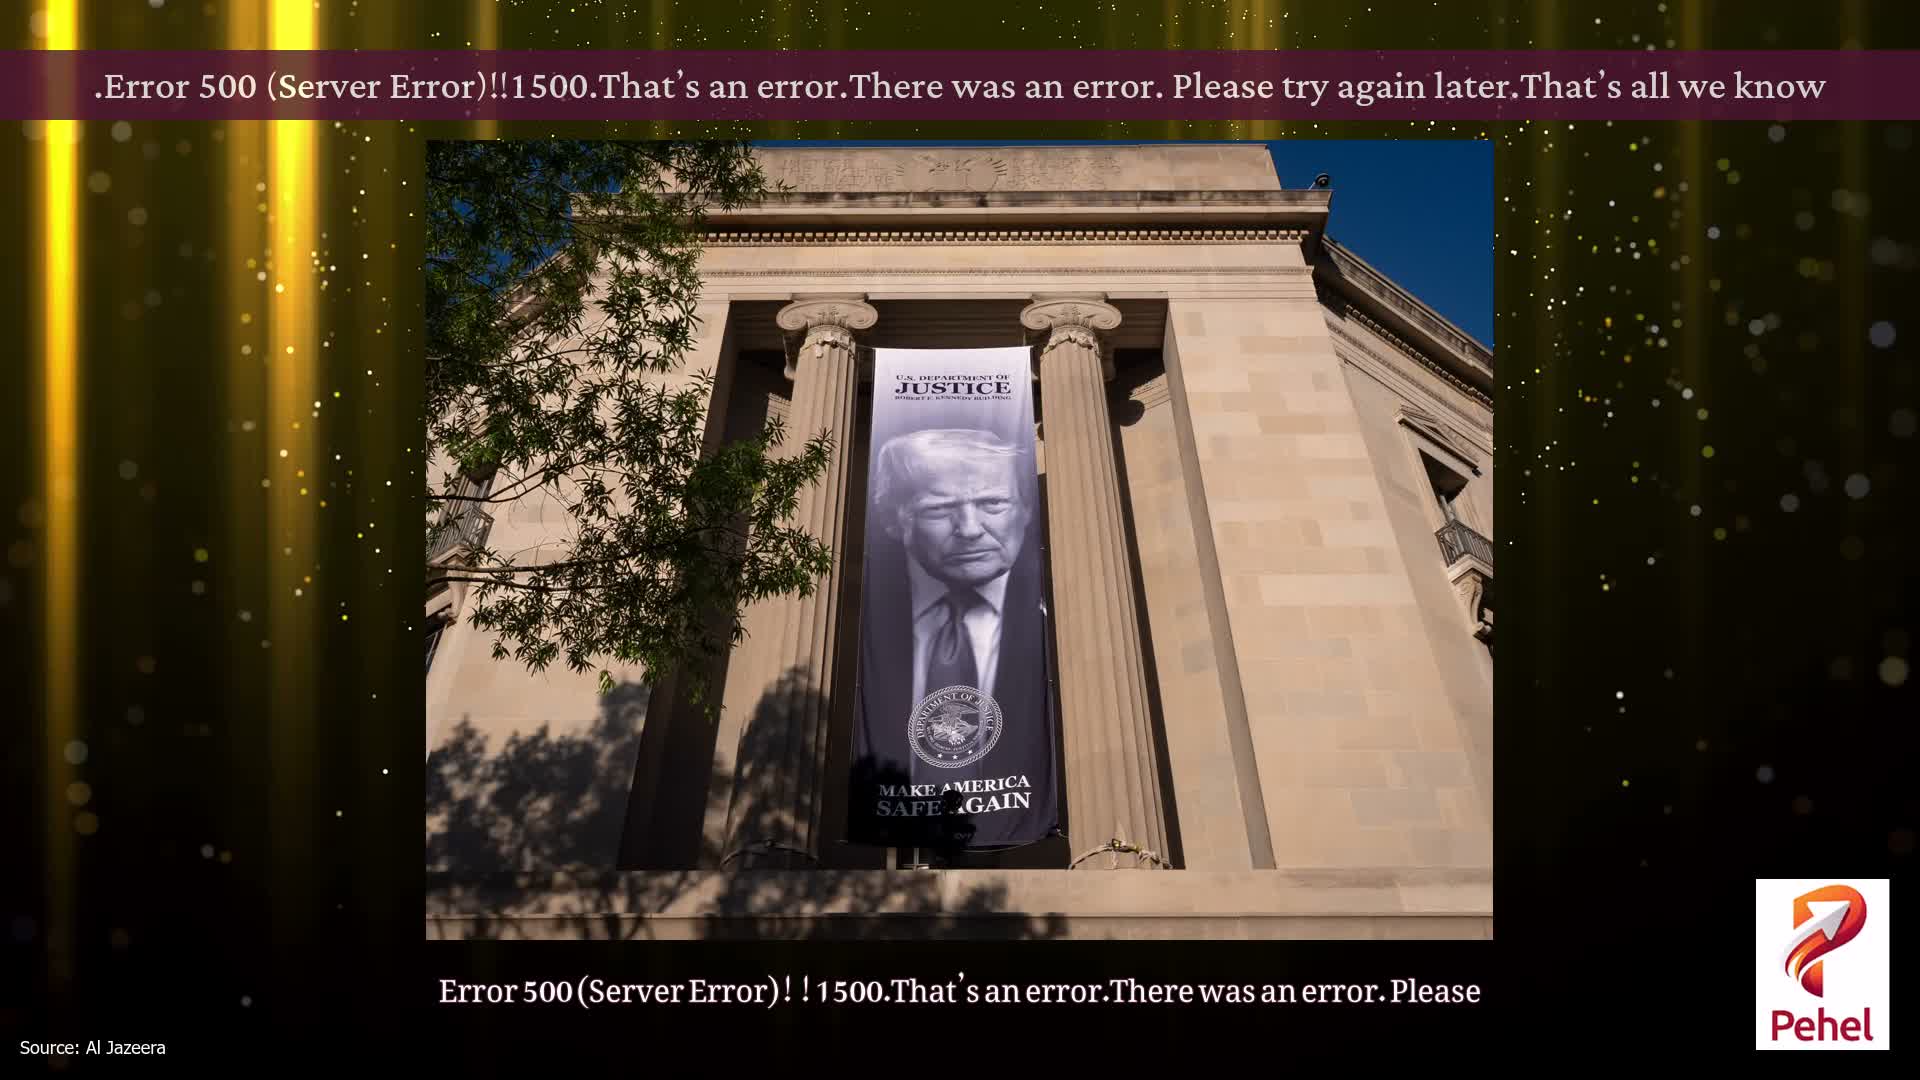
ریاستہائے متحدہ نے کہا کہ اس نے چین سے وابستہ ہیکنگ آپریشن میں خلل ڈالا ہے جس میں امریکی محکمہ انصاف، ناسا، فیڈرل ریزرو اور امریکی سینیٹ سمیت حساس امریکی سرکاری اداروں کو نشانہ بنایا گیا ہے۔
بدھ کو جاری ہونے والے محکمہ انصاف کے اعلان میں کہا گیا ہے کہ آپریشن نے دو ہیکنگ پلیٹ فارمز، QScan اور QTRouter، جو انٹرنیٹ سے منسلک آلات کو توڑنے اور حملوں کے ماخذ کو چھپانے کے لیے استعمال کیے گئے تھے، کو ختم کر دیا ہے۔ ایک حلف نامے کے مطابق، کم از کم 2018 سے امریکہ اور دیگر جگہوں پر بنیادی ڈھانچے اور دیگر حساس نیٹ ورکس سے سمجھوتہ کرنے کے لیے بنیادی ڈھانچے کا استعمال کیا جا رہا ہے۔
ہیکرز نے اگست 2019 میں NASA کے نیٹ ورکس تک رسائی حاصل کرنے کی ناکام کوشش کی تھی۔ عدالتی دستاویزات کے مطابق، ستمبر 2024 میں، انہوں نے تین ڈپارٹمنٹ آف انرجی لیبارٹریز، NIH، HHS، اور ایک امریکی سیکیورٹی ڈیوائس مینوفیکچرر کے نیٹ ورکس کی کامیابی سے خلاف ورزی کی۔
فیڈرل ریزرو، امریکی سینیٹ، اور امریکہ اور جنوبی کوریا میں چار بے نام کمپنیوں کو بھی ہدف کے طور پر شناخت کیا گیا۔
محکمہ انصاف نے کہا کہ یہ پلیٹ فارم چین میں قائم ایک فرم، نانجنگ ژنجیوئی نیٹ ورک ٹیکنالوجی کمپنی چلا رہی تھی، جس کے کلائنٹس میں چین کی سویلین انٹیلی جنس ایجنسی، منسٹری آف اسٹیٹ سیکیورٹی اور اس کی فوج، پیپلز لبریشن آرمی شامل تھی۔
نہ ہی واشنگٹن میں چینی سفارتخانے اور نہ ہی نانجنگ سنجیوئی نے رائٹرز نیوز ایجنسی کے تبصرے کی درخواستوں کا جواب دیا۔
اعلان کے مطابق، QScan کا استعمال انٹرنیٹ سے منسلک ہزاروں آلات کو تلاش کرنے اور ان کو متاثر کرنے کے لیے کیا گیا تھا، بشمول راؤٹرز اور نیٹ ورک کے دیگر آلات۔ ان آلات کو پھر QTRouter کے ذریعے ایک نیٹ ورک میں شامل کیا گیا۔
اس نیٹ ورک نے ہیکرز کو اپنے حملوں کو کمپیوٹر اور دیگر آلات کے ذریعے چین سے باہر کرنے کی اجازت دی۔ نتیجے کے طور پر، ایسا لگتا ہے کہ جس کا مقصد امریکی ہدف کو نشانہ بنایا گیا ہے وہ کسی دوسرے ملک کے کسی آلے سے، یا مطلوبہ شکار کے قریب والے آلہ سے بھی آتا ہے۔
تازہ ترین آپریشن کا مطلب یہ نہیں ہے کہ گروپ کی تمام سرگرمیاں ختم کر دی گئی ہیں، لیکن ڈومین کے قبضے پلیٹ فارمز تک رسائی میں خلل ڈالیں گے۔
سائبر سیکیورٹی کمپنی سیکیورٹی سکور کارڈ کے نائب صدر رچرڈ ہمل نے الجزیرہ کو بتایا کہ "جب کوئی دخل اندازی بیرون ملک سے ہونے کے بجائے ہدف سے نیچے گلی میں کسی ڈیوائس سے آتی ہے، تو یہ آپریٹر کا وقت خریدتا ہے اور انتساب کو سست کر دیتا ہے۔" "اس سائز کے دو پلیٹ فارمز کو آف لائن لینے سے آپریٹرز کی حقیقی صلاحیت خرچ ہوتی ہے جو وہ ہر روز استعمال کر رہے تھے۔"
یہ کارروائی عدالت کی طرف سے اجازت یافتہ کارروائیوں کی ایک وسیع سیریز کا حصہ ہے جس کو اٹارنی جنرل ٹوڈ بلانچ نے چین کی طرف سے سپانسر کردہ "اندھا دھند ہیکنگ سرگرمیوں" کے طور پر بیان کیا ہے۔ ایف بی آئی کے سائبر ڈویژن، کیلیفورنیا میں وفاقی استغاثہ اور سان ڈیاگو فیلڈ آفس نے اس تحقیقات کی قیادت کی۔
چین سے منسلک ہیکنگ مہمات نے حالیہ برسوں میں حساس امریکی حکومت اور نجی نیٹ ورکس کے ساتھ سمجھوتہ کیا ہے۔ مارچ میں، ایف بی آئی نے امریکی کانگریس کو مطلع کیا کہ ہیکرز نے ایف بی آئی کی تحقیقات کے تحت لوگوں سے متعلق کچھ ایجنسیوں کے نیٹ ورکس میں گھس لیا ہے، بعد میں عوامی رپورٹنگ کے ساتھ اس سمجھوتے کو چین سے منسوب کیا گیا۔ چینی سے منسلک ہیکرز کو حالیہ برسوں میں امریکی ایوان نمائندگان کی کمیٹی کے کچھ نیٹ ورکس کے ساتھ ساتھ متعدد بڑی ٹیلی کمیونیکیشن کمپنیوں کے سمجھوتے سے بھی منسلک کیا گیا ہے۔