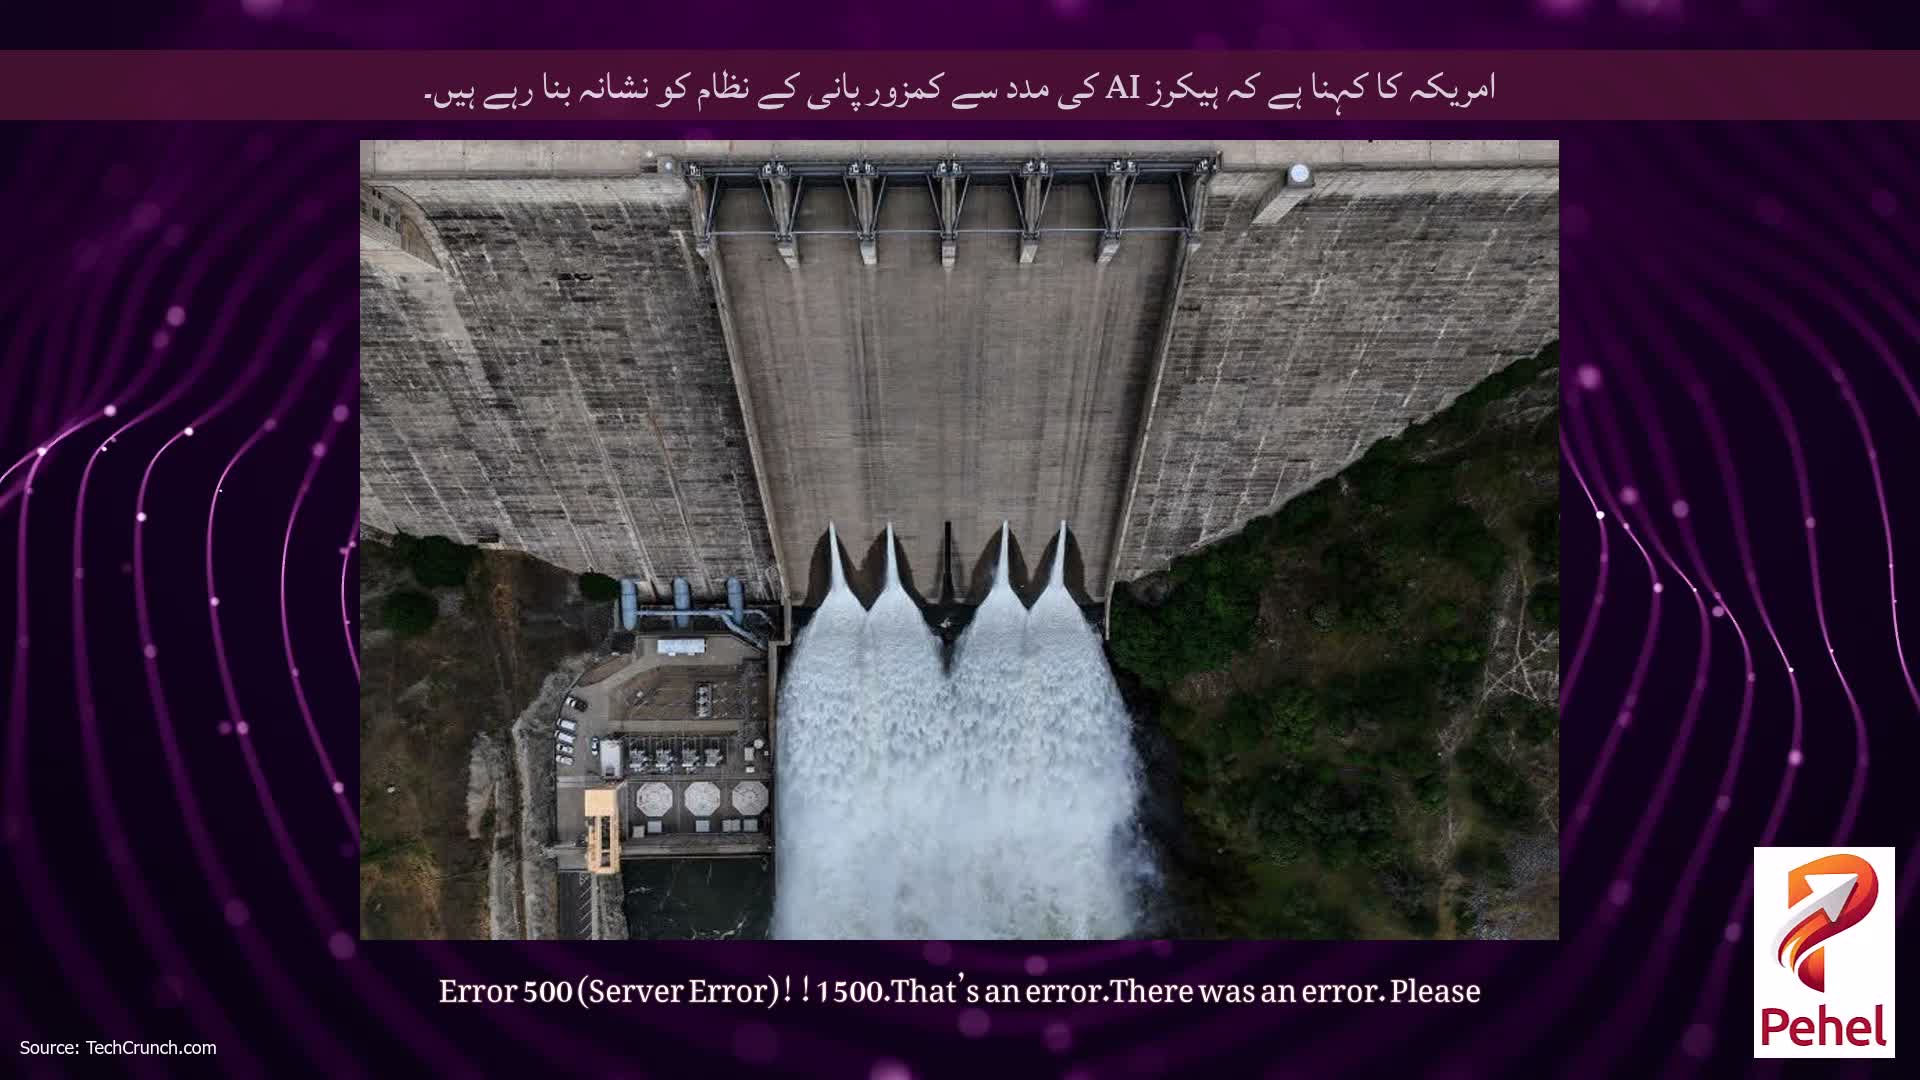
امریکی سائبرسیکیوریٹی ایجنسی CISA نے کہا کہ اس نے امریکی اہم انفراسٹرکچر کو نشانہ بنانے والے ہیکس کی لہر کے درمیان، امریکی پانی اور گندے پانی کے سیکٹر میں 100 سے زیادہ انٹرنیٹ سے منسلک نظاموں کو نشانہ بنانے والے سائبر حملوں کا مشاہدہ کیا ہے۔
متاثرہ نظاموں کی تعداد مشی گن، مینیسوٹا اور کم از کم پانچ دیگر ریاستوں میں پانی فراہم کرنے والوں کو نشانہ بنانے والے جاری سائبر حملوں کے پیمانے کو نیا تناظر فراہم کرتی ہے۔
وفاقی ایجنسی، جو سائبرسیکیوریٹی ڈیفنس اور بنیادی ڈھانچے کے اہم تحفظات کی نگرانی کرتی ہے، نے ایک ایڈوائزری میں کہا ہے کہ حملوں میں بڑے پیمانے پر پروگرام ایبل لاجک کنٹرولرز (PLCs) کو نشانہ بنایا گیا ہے، جو پانی فراہم کرنے والوں، توانائی کے نظام، اور اہم انفراسٹرکچر کے دیگر حصوں میں جسمانی نظام اور مشینری کو کنٹرول کرنے کے لیے استعمال ہوتے ہیں۔
حالیہ ہفتوں میں، ہیکرز نے راک ویل، شنائیڈر الیکٹرک، اور حال ہی میں، سیمنز سمیت متعدد مینوفیکچررز کے بنائے ہوئے PLC کو نشانہ بنایا ہے۔ CISA نے پہلے کہا تھا کہ سائبر حملے جزوی طور پر AI ٹولز پر انحصار کر رہے ہیں جو کمزور سیمنز PLCs کو نشانہ بنانے کے قابل اسکرپٹ تیار کرنے کے لیے عوامی معلومات پر انحصار کرتے ہیں۔
دخل اندازیوں کا پانی یا گندے پانی کی مقامی کمیونیٹیز کو سپلائی پر بہت کم اثر پڑا ہے، لیکن اس کے نتیجے میں بندش اور خلل پڑا ہے کیونکہ واقعے کے جواب دہندگان خلاف ورزیوں کی تحقیقات کرتے ہیں۔ CISA نے پہلے اطلاع دی تھی کہ کچھ دخل اندازیوں نے ہیکرز کو متاثرہ آپریٹرز کو مطلع کیے بغیر بند کرنے کے عمل اور الارم کو غیر فعال کرنے کے لیے متاثرہ PLCs میں ترمیم کرنے کی اجازت دی۔
متاثرہ کمیونٹیز میں سے بہت سے دیہی یا الگ تھلگ علاقوں میں ہیں، جہاں بنیادی ڈھانچے کے اہم نظام میں رکاوٹ لوگوں کے ایک بڑے علاقے کو متاثر کر سکتی ہے۔
سینئر امریکی حکام کا حوالہ دیتے ہوئے رپورٹس میں کہا گیا ہے کہ امریکی انٹیلی جنس کا خیال ہے کہ ممکنہ طور پر پانی فراہم کرنے والوں پر بڑے پیمانے پر موقع پرست حملوں کے پیچھے ایران کا ہاتھ ہے، ممکنہ طور پر ایران کے خلاف امریکہ اور اسرائیل کی قیادت میں جنگ کے جواب میں، لیکن حکام نے ٹھوس انتساب سے محروم رکھا ہے۔
مداخلتوں نے پورے امریکہ میں سائبرسیکیوریٹی اور اہم انفراسٹرکچر کی لچک کے بارے میں وسیع تر خدشات کو جنم دیا ہے۔
امریکی حکام نے حالیہ برسوں میں متنبہ کیا ہے کہ چین کے لیے کام کرنے والے ہیکرز اہم انفراسٹرکچر پر تباہ کن مالویئر لگا رہے ہیں جو تائیوان پر متوقع چینی حملے کی صورت میں ایک خلفشار کے طور پر فعال ہونے کے لیے تیار ہیں۔ روس کو پانی فراہم کرنے والے اداروں، اور بجلی اور توانائی کے گرڈز پر کئی سائبر حملوں سے بھی منسلک کیا گیا ہے، ایک بڑھتی ہوئی مہم کے ایک حصے کے طور پر جس کا مقصد نیٹو اتحاد کو جانچنا ہے۔