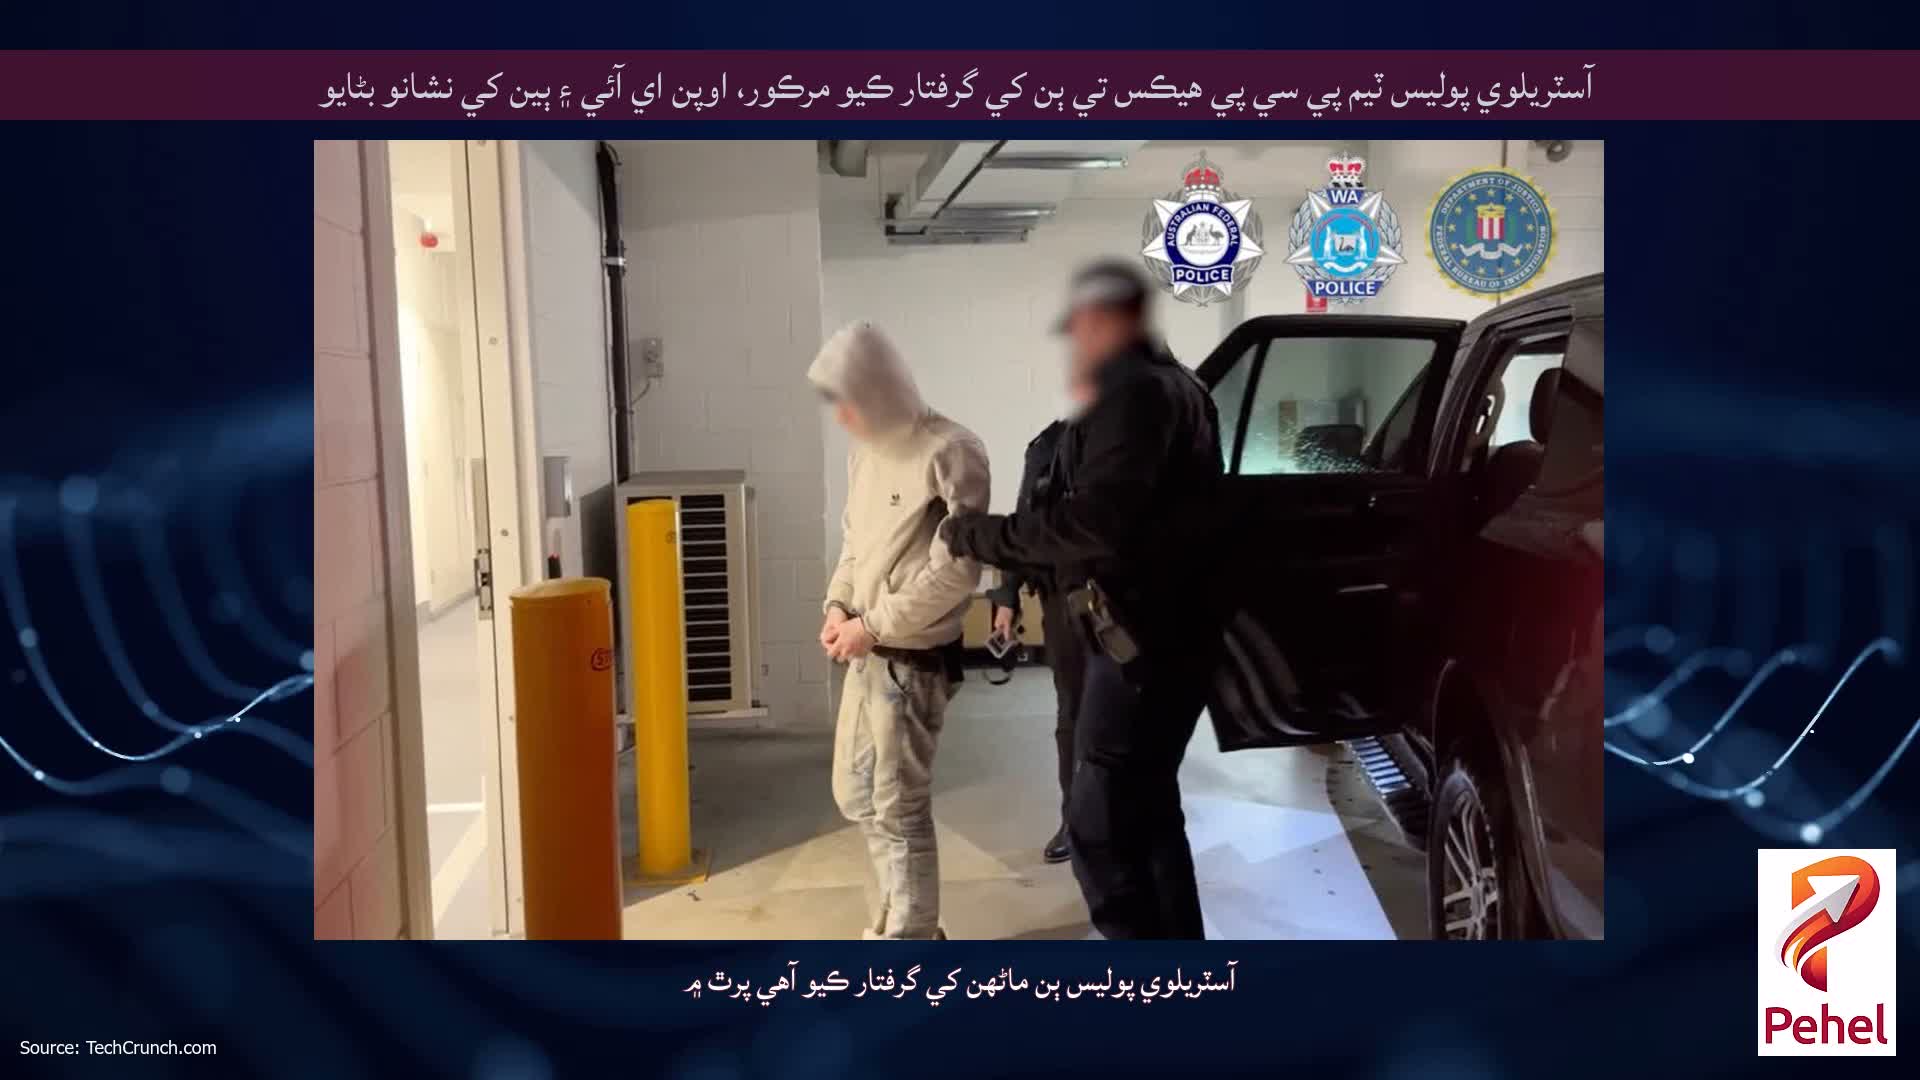
ايف بي آءِ ڊومينز جو هڪ سلسلو پڪڙيو آهي جيڪي آمريڪي هدفن جي خلاف چين جي پٺڀرائي سائبر حملن کي همٿائڻ ۽ لانچ ڪرڻ لاءِ وڏي پيماني تي بوٽنيٽ استعمال ڪيا ويا.
اربع تي جسٽس ڊپارٽمينٽ جي بيان موجب، botnet جي ڊومينز جي قبضي آپريٽرز کي پليٽ فارم تائين رسائي کان انڪار ڪري ٿو. botnet مبينا طور تي چيني حڪومت پاران استعمال ڪيو ويو ته آمريڪا ۾ ڪمپيوٽرن کي ٽوڙڻ لاء، بشمول اسپتالن ۾ سسٽم، دفاعي ٺيڪيدار، ۽ ڪيترن ئي وفاقي حڪومتي کاتن.
پراسيڪيوٽرز چيو ته چين جو رياستي اسپانسر ٿيل گروپ، جيڪو QTFY جي نالي سان سڃاتو وڃي ٿو، هڪ چيني ڪمپني پاران هلائي وئي جنهن کي Nanjing Xinjiuwei Network Tech آهي، جنهن هزارين سمجھوتي ٿيل انٽرنيٽ سان ڳنڍيل ڊوائيسز جي بوٽنيٽ ٺاهي ۽ هلائي ٿي. botnet جو مقصد ڪم ڪرڻ جو مقصد آهي مبهم نيٽ ورڪ، جيڪي هيڪرز جي بدسلوڪي ٽرئفڪ کي لڪائي رهيا آهن انهن جي سرگرمي کي ڳولڻ لاء وڌيڪ ڏکيو بڻائڻ.
انصاف کاتي جي مطابق، QTFY پنهنجي گراهڪن کي ڪمپيوٽر هيڪنگ جون خدمتون پيش ڪري ٿو، جن ۾ چيني حڪومتي هيڪرز شامل آهن جيڪي رياست جي سيڪيورٽي لاء ڪم ڪري رهيا آهن، ۽ انهن کي بوٽنيٽ استعمال ڪرڻ جي اجازت ڏئي ٿو.
هيڪس 2018 جي تاريخ ۾، ۽ ناسا، فيڊرل ريزرو، ۽ توانائي، انصاف، ۽ صحت ۽ انساني خدمتن جي شعبن کي متاثر ڪيو. آمريڪي سينيٽ کي 2026 جي طور تي تازو ڪيو ويو، حڪومت جي حلف نامي جي مطابق هن هفتي جي شروعات ۾ داخل ڪيل botnet جي ڊومينز کي ضبط ڪرڻ لاء عدالتي حڪم جي طلب ڪئي وئي.
جسٽس ڊپارٽمينٽ چيو ته ڊومين جي قبضي botnet ۽ ان جي ڪمانڊ ۽ ڪنٽرول سرورز کي "ناقابل عمل" ڪيو، جيئن ڊومينز کي botnet جي ڪوڊ ۾ سخت ڪوڊ ڪيو ويو، ۽ botnet جي مواصلات ۽ ضروري عملن لاء نازڪ هئا.
نيٽ ورڪ ديو لومين هڪ بلاگ پوسٽ ۾ چيو آهي ته هن گذريل سال کان هيڪرز کي سرڪاري ايجنسين، دفاعي ۽ ايرو اسپيس شعبن ۽ ٻين کي نشانو بڻائڻ ۽ پروفائيل ڪرڻ جو مشاهدو ڪيو آهي، ۽ ايف بي آءِ سان خطري واري انٽيليجنس شيئر ڪئي آهي.